Hintergründe
Wo VPN-Protokolle zu Hause sind und was sie verrät
Inhalt
Wenn Sie in den Windows-Einstellungen eine VPN-Verbindung hinzufügen, fragt das System nach dem Typ: PPTP, L2TP/IPsec, SSTP oder IKEv2. Das sind die VPN-Protokolle, die Ihr Betriebssystem von sich aus kennt, ohne zusätzliche Software. Die Apps von VPN-Diensten nutzen meist andere. Wo ein Protokoll zu Hause ist, entscheidet darüber, wer es einrichtet, durch welche Netze es kommt und woran man es erkennt.
Ein Protokoll ist keine Chiffre
Eine Chiffre ist der Algorithmus, der Ihre Daten in Bytes verwandelt, mit denen ohne Schlüssel niemand etwas anfangen kann. Meist sind das AES oder ChaCha20, dieselben Chiffren, die auch gewöhnliche Websites über HTTPS schützen. Um alles andere kümmert sich das Protokoll. Es legt fest, wie jede Seite nachweist, dass sie die ist, für die sie sich ausgibt (mit Passwort, Zertifikat oder Schlüssel), wie sich beide auf einen Schlüssel für die Sitzung einigen, welchen Port die Pakete nutzen und was in ihren unverschlüsselten Headern steht.
Deshalb können sich zwei Protokolle mit derselben Chiffre im Netz ganz unterschiedlich verhalten. Der Unterschied liegt meist nicht in der Chiffre, sondern in allem drumherum. Wie eine verschlüsselte Anfrage eine Website erreicht, zeigt unser Artikel darüber, was ein VPN ist.
Im System eingebaute Protokolle
Für ein eingebautes Protokoll müssen Sie nichts installieren. Serveradresse, Anmeldedaten und Schlüssel tragen Sie direkt in die Systemeinstellungen ein. Deshalb nutzen Unternehmen solche Verbindungen gern und lassen das VPN-Profil vom Administrator verteilen. Jedes System unterstützt eine andere Auswahl.
| System | Was sich ohne App hinzufügen lässt | Gut zu wissen |
|---|---|---|
| Windows | PPTP, L2TP/IPsec, SSTP, IKEv2 | Im automatischen Modus probiert Windows sie nacheinander durch, beginnend mit den sichereren |
| iPhone, iPad und Mac | L2TP, IPsec, IKEv2 | Apple hat PPTP 2016 gestrichen, ab iOS 10 und macOS Sierra |
| Android 12 oder neuer | Nur Varianten von IKEv2/IPsec | PPTP- und L2TP-Verbindungen lassen sich in den Systemeinstellungen nicht mehr anlegen |
PPTP, bei dem auch ein starkes Passwort nicht hilft
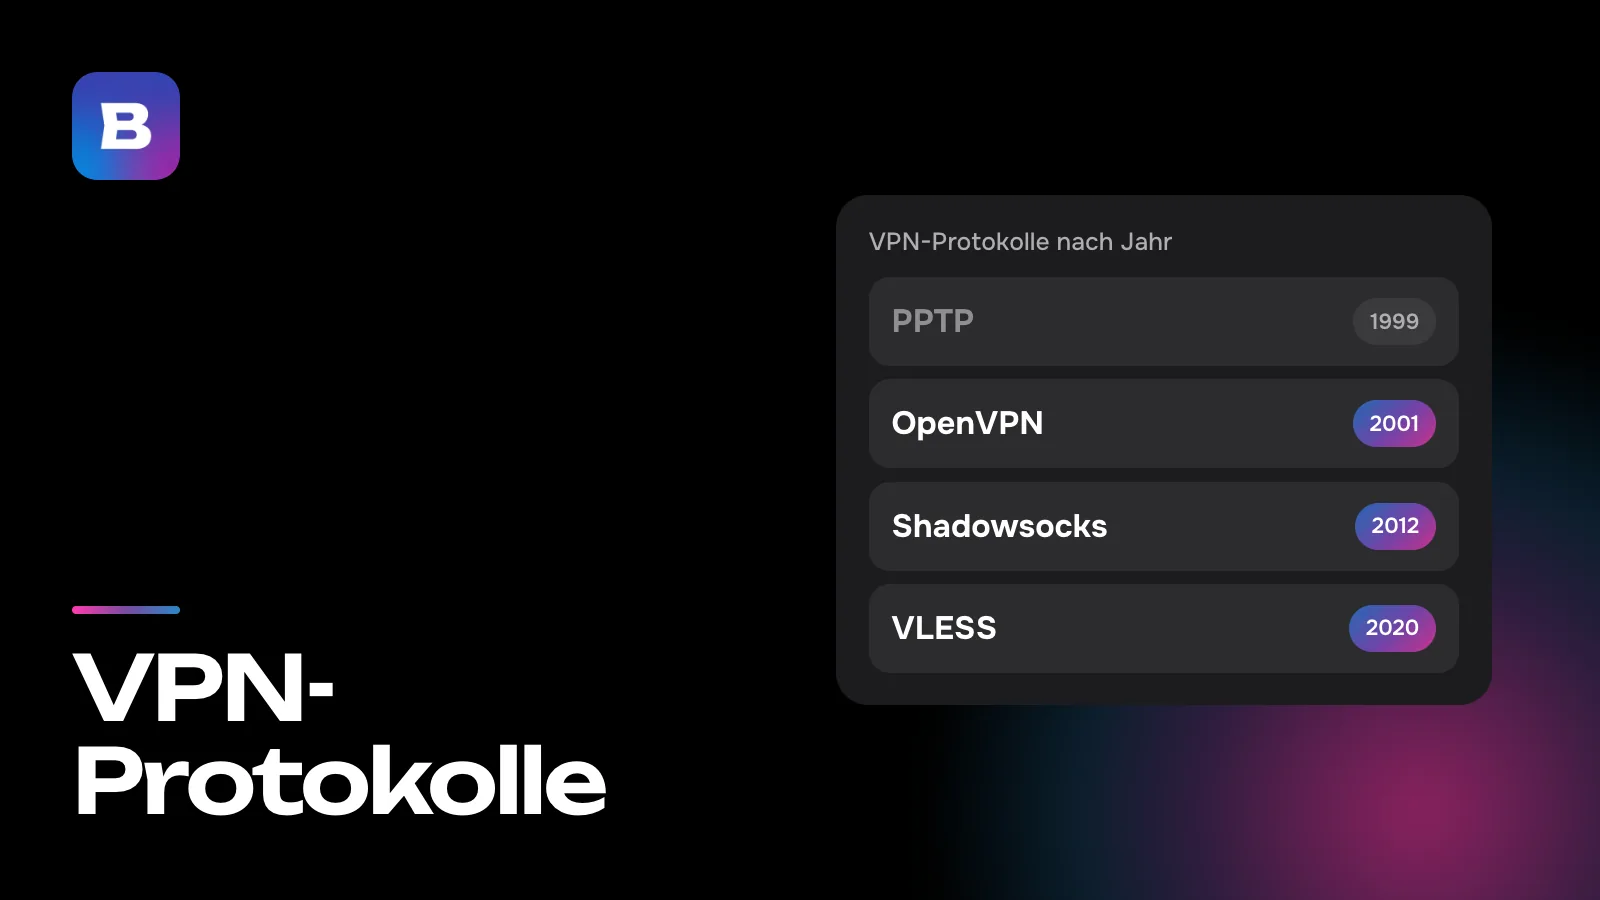
PPTP erschien 1999 als RFC 2637, und sein Schutz beruht auf der Anmeldung per MS-CHAPv2. 2012 wurde diese Anmeldung auf der Konferenz DEF CON auseinandergenommen. Um eine mitgeschnittene Anmeldung zu knacken, genügt es, einen einzigen 56-Bit-DES-Schlüssel zu finden, und ein langes, komplexes Passwort ändert daran nichts. Der Rat der Forscher war deutlich: PPTP-Verkehr als unverschlüsselt betrachten. Vier Jahre später entfernte Apple PPTP aus seinen Systemen. Windows hat den Client noch, obwohl Microsoft PPTP 2024 für Windows Server auf die Liste der veralteten Funktionen gesetzt hat.
L2TP/IPsec und das Problem mit NAT
L2TP (RFC 2661, ebenfalls von 1999) baut nur den Tunnel, die Verschlüsselung übernimmt IPsec. Deshalb tauchen beide in den Einstellungen als Paar auf (RFC 3193, 2001). Windows bietet das Paar in zwei Varianten an, mit Zertifikat und mit vorinstalliertem Schlüssel. Das größte Problem ist NAT, also Router, die mehrere Geräte hinter einer Adresse bündeln. IPsec-Pakete müssen dann in UDP auf Port 4500 verpackt werden. Steht der Server selbst hinter NAT, baut Windows die Verbindung standardmäßig nicht auf, und laut Microsoft-Supportartikel 926179 müssen Sie dafür die Registrierung bearbeiten.
SSTP, nur unter Windows
SSTP kam mit Windows Vista SP1 und Windows Server 2008. Es transportiert PPP, dasselbe Protokoll der Sicherungsschicht, auf dem PPTP aufbaut, innerhalb von HTTPS über TCP-Port 443. Weder Apples Systeme noch Android haben einen eingebauten SSTP-Client. Außerdem ist es ein Tunnel über TCP, und solche Tunnel werden auf einer Leitung mit Paketverlusten langsam (warum, steht weiter unten).
IKEv2, das jedes System kennt
Von den eingebauten Protokollen gibt es nur IKEv2 auf allen Systemen der Tabelle. Beschrieben ist es in RFC 7296 (2014). Der Server weist sich meist mit einem Zertifikat aus, Sie melden sich mit einem Zertifikat oder per EAP mit Benutzername und Passwort an. Die Aushandlung beginnt auf UDP-Port 500, und wenn beide Seiten unterwegs NAT erkennen, wechseln sie auf Port 4500. Dank der Erweiterung MOBIKE (RFC 4555) übersteht eine Sitzung einen Wechsel der IP-Adresse Ihres Geräts ohne neue Anmeldung. Die Kehrseite ist, dass IKEv2 ohne UDP überhaupt nicht funktioniert.
Protokolle, die eine App brauchen
Die übrigen Protokolle kennt Ihr System nicht von sich aus. Mitgebracht werden sie von einem eigenen Programm, etwa einem OpenVPN-Client, der App eines VPN-Dienstes oder der Firmware eines Routers. Der Vorteil ist, dass sie sich mit jedem Update dieses Programms ändern können, ohne dass Sie auf eine neue Systemversion warten müssen.
OpenVPN
OpenVPN ist Open-Source-Software von James Yonan, die erste Version erschien 2001. Eine Verbindung zu einem Server ist meist in einer einzigen .ovpn-Datei mit Adresse, Port und Schlüsseln beschrieben. Diese Datei importieren Sie in einen Client auf Computer, Handy oder Router. Die Schlüssel werden über TLS ausgehandelt, die Daten laufen über UDP oder TCP, Standardport ist 1194. In einer Arbeit, die 2022 auf der USENIX Security vorgestellt wurde, erkannten Forscher bei einem Internetanbieter mit einer Million Kunden mehr als 85 % der OpenVPN-Datenströme, fast ohne Fehlalarme. Dafür genügten ihnen ein Bytemuster, die Paketgrößen und die Antworten des Servers, und so enttarnten sie 34 der 41 Konfigurationen, die als verschleiert verkauft wurden.
WireGuard
WireGuard ist ein modernes Protokoll, entworfen als schnellere und einfachere Alternative zu IPsec und OpenVPN. Für den Schlüsselaustausch dient Curve25519, die Daten schützen ChaCha20 und Poly1305, und die Pakete laufen nur über UDP. Seit Version 5.6, erschienen im Frühjahr 2020, gehört WireGuard zum Linux-Kernel. Router-Firmware wie OpenWrt und KeeneticOS (ab Version 3.3) unterstützt es, und es gibt offizielle Apps für Windows, macOS, iOS und Android. Die erste Nachricht jeder Sitzung hat immer denselben Typ und dieselbe Größe, deshalb ist sie im Netz leicht zu erkennen. In Russland wird WireGuard seit 2023 blockiert. Im August jenes Jahres kamen in Mobilfunknetzen etwa einen Tag lang weder WireGuard- noch OpenVPN-Verbindungen zustande, und Ende September begann eine zweite Sperrwelle.
Shadowsocks
Shadowsocks erschien 2012 als verschlüsselter Ersatz für einen SOCKS-Proxy (worin sich Proxy und VPN unterscheiden, steht im Artikel VPN oder Proxy). Die Einrichtung ist minimal, nötig sind nur Adresse, Port, Passwort und Chiffre. Sein Datenstrom hat keine unverschlüsselten Header, und für einen Filter ist gerade das eher ein Erkennungszeichen als eine Tarnung. Gewöhnlicher Datenverkehr enthält fast immer etwas lesbaren Text, deshalb fällt ein Strom aus reinen Zufallsbytes auf. Eine Arbeit von der USENIX Security 2023 beschreibt, wie ein Filtersystem in China solche Ströme seit November 2021 am Anteil gesetzter Bits und druckbarer Zeichen aussortiert, und Shadowsocks fiel unter diese Regel.
VLESS + REALITY
Das Protokoll VLESS erschien im August 2020 mit V2Ray 4.27.0. Es erkennt jeden Nutzer an einer UUID, einer langen Folge aus Buchstaben und Ziffern, und in einer typischen Konfiguration ist seine eigene Verschlüsselung abgeschaltet, sodass eine äußere TLS-Schicht die Daten schützt. REALITY bestimmt, wie diese Schicht aussieht. Der Server hat ein X25519-Schlüsselpaar, der Client kennt den öffentlichen Schlüssel und eine kurze ID namens shortId. In den Servereinstellungen steht eine echte fremde Website, und der TLS-Handshake sieht wie ein Besuch dieser Seite aus. Besteht eine Verbindung die Schlüsselprüfung nicht, reicht der Server sie an diese Website weiter, und die antwortet selbst.
XHTTP
XHTTP ist ein Übertragungsverfahren des Xray-Projekts und hieß 2024 noch SplitHTTP. Von außen sieht es wie ein gewöhnlicher Austausch von HTTP-Anfragen und -Antworten mit einer Website aus, und die meisten HTTP-Middleboxen und viele CDNs lassen solchen Verkehr durch. Upload und Download können sogar verschiedene Wege nehmen, etwa der eine über ein CDN und der andere direkt.
Hysteria2
Hysteria2 läuft über UDP auf einer eigenen Variante von QUIC. Von außen sieht es wie HTTP/3 aus, die neueste Version des Protokolls, über das Websites laden. Der Client meldet sich mit einer einzigen HTTP/3-Anfrage an, die ein Passwort im Header trägt. Ist das Passwort falsch, soll sich der Server wie ein gewöhnlicher Webserver verhalten oder die Antwort einer echten Website liefern, damit nichts auf den Proxy hinweist. Die Entwickler haben Hysteria2 für Leitungen mit starken Paketverlusten gebaut, doch wo UDP komplett gesperrt ist, kommt es genauso wenig durch wie IKEv2.
Was einer Verbindung im Weg steht
Das Netz lässt nur Webverkehr durch
Hotels, Konferenzzentren und manche Büros lassen nur Webverkehr nach draußen, über die TCP-Ports 80 und 443. IKEv2 und L2TP/IPsec mit ihren UDP-Ports 500 und 4500 verbinden sich dort nicht, OpenVPN auf dem Standardport 1194 ebenso wenig. Durch kommen SSTP, OpenVPN auf TCP 443 und Protokolle, die denselben Port nutzen und wie HTTPS aussehen. Genau für solche Netze hat Microsoft SSTP gebaut.
Das Protokoll wird an seinem Muster erkannt
Protokolle für Firmennetze nutzen feste Ports und eröffnen ihre Sitzungen auf erkennbare Weise. Die DPI-Technik eines Anbieters (Deep Packet Inspection) prüft diese Merkmale in Echtzeit und kann ein einzelnes Protokoll abschalten, ohne das übrige Internet anzutasten. Wie die Arbeit zu OpenVPN zeigt, muss dafür nichts entschlüsselt werden. Deshalb versuchen neuere Protokolle, wie HTTPS zu einer bekannten Website oder wie HTTP/3 auszusehen, während Shadowsocks, wie oben beschrieben, an zu gleichmäßigem Zufall scheitert.
Paketverluste und TCP
TCP sorgt dafür, dass jedes Paket ankommt, und sendet verlorene erneut. Läuft der Tunnel selbst über TCP, wie bei SSTP und OpenVPN im TCP-Modus, transportiert er andere TCP-Verbindungen mit eigenen Wiederholungen. Auf einer Leitung mit Verlusten warten beide Schichten auf dieselben Daten und senden sie erneut, und die Verzögerung springt stufenweise nach oben. Ein klassischer Tunnel läuft deshalb besser über UDP, und TCP bleibt Netzen vorbehalten, in denen UDP gesperrt ist.
Neuere Protokolle transportieren Datenströme statt Pakete. Die App auf Ihrem Gerät übernimmt die TCP-Verbindungen der Programme selbst und schickt nur deren Inhalt durch den Tunnel, so entstehen keine doppelten Wiederholungen. UDP-Verkehr von Spielen und Anrufen in einem TCP-Transport wie VLESS + REALITY muss aber trotzdem warten, bis ein verlorenes Stück erneut ankommt. Auf solchen Leitungen läuft ein UDP-basierter Transport wie Hysteria2 gleichmäßiger.
Worauf Bebra setzt
Bebra verbindet sich über VLESS + REALITY, XHTTP, Hysteria2 und Shadowsocks. Die App wählt Protokoll und Route selbst und wechselt zu einer anderen, wenn eine Route nicht mehr funktioniert. Ein Protokoll müssen Sie also nicht selbst aussuchen. Mehr dazu auf der Seite zu den Technologien.
Für Keenetic, OpenWrt und MikroTik gibt es eine Bebra-App, die direkt auf dem Router läuft. Für Modelle, die nur eingebaute Protokolle unterstützen, gibt es im Kundenbereich auf der Website im Abschnitt „Router“ den Tab „Andere Router“ mit OpenVPN (UDP und TCP) und PPTP. Von beiden verschlüsselt nur OpenVPN Ihre Daten zuverlässig.
Jeder Tarif umfasst alle 187 Länder. Mit dem Testzugang für 10 ₽ sehen Sie, wie sich die Verbindung in Ihrem eigenen Netz verhält. 3 Tage voller Zugriff, danach 500 ₽ pro Monat. Das Abo verlängert sich automatisch.
Fragen und Antworten
Ist ein Protokoll dasselbe wie eine Chiffre?
Nein. Eine Chiffre wie AES oder ChaCha20 macht Daten ohne Schlüssel unlesbar. Das Protokoll regelt alles drumherum: wie sich beide Seiten erkennen, wie sie sich auf einen Schlüssel einigen, welchen Port die Pakete nutzen und wie sie aussehen. Deshalb können sich Protokolle mit derselben Chiffre im Netz sehr unterschiedlich verhalten.
Warum verbindet sich ein VPN, das zu Hause funktioniert, im Hotel nicht?
Gastnetze lassen oft nur Webverkehr über die TCP-Ports 80 und 443 hinaus. IKEv2 und L2TP/IPsec auf den UDP-Ports 500 und 4500 sowie OpenVPN auf Port 1194 kommen dort nicht durch. SSTP, OpenVPN über TCP 443 und Protokolle, die wie HTTPS aussehen, schaffen es meist.
Warum kann ich auf Android kein PPTP oder L2TP hinzufügen?
Seit Android 12 lassen sich in den Systemeinstellungen nur noch IKEv2/IPsec-Verbindungen anlegen. Für OpenVPN und andere Protokolle brauchen Sie eine eigene App.
Macht ein langes Passwort PPTP sicher?
Nein. Die Schwachstelle von PPTP ist die Anmeldung per MS-CHAPv2 selbst. Eine mitgeschnittene Anmeldung lässt sich knacken, indem man alle 56-Bit-Schlüssel durchprobiert, und die Stärke des Passworts ändert nichts daran, wie lange das dauert. PPTP-Verkehr betrachten Sie am besten als lesbar.