A fundo
Onde ficam os protocolos de VPN e o que os denuncia na rede
Neste artigo
Quando você adiciona uma conexão VPN nas configurações do Windows, o sistema pede que escolha um tipo: PPTP, L2TP/IPsec, SSTP ou IKEv2. Esses são os protocolos de VPN que o sistema operacional conhece por conta própria, sem nenhum programa extra. Os apps dos serviços de VPN normalmente usam outros. Onde o protocolo fica decide quem o configura, por quais redes ele passa e como ele é reconhecido.
Protocolo não é a mesma coisa que cifra
A cifra é o algoritmo que transforma os seus dados em bytes que ninguém consegue usar sem a chave. Na maioria das vezes é AES ou ChaCha20, as mesmas cifras que protegem os sites comuns pelo HTTPS. O protocolo cuida de todo o resto. Ele define como cada lado prova que é quem diz ser (com senha, certificado ou chave), como os dois combinam uma chave para a sessão, qual porta os pacotes usam e o que dizem os cabeçalhos não criptografados deles.
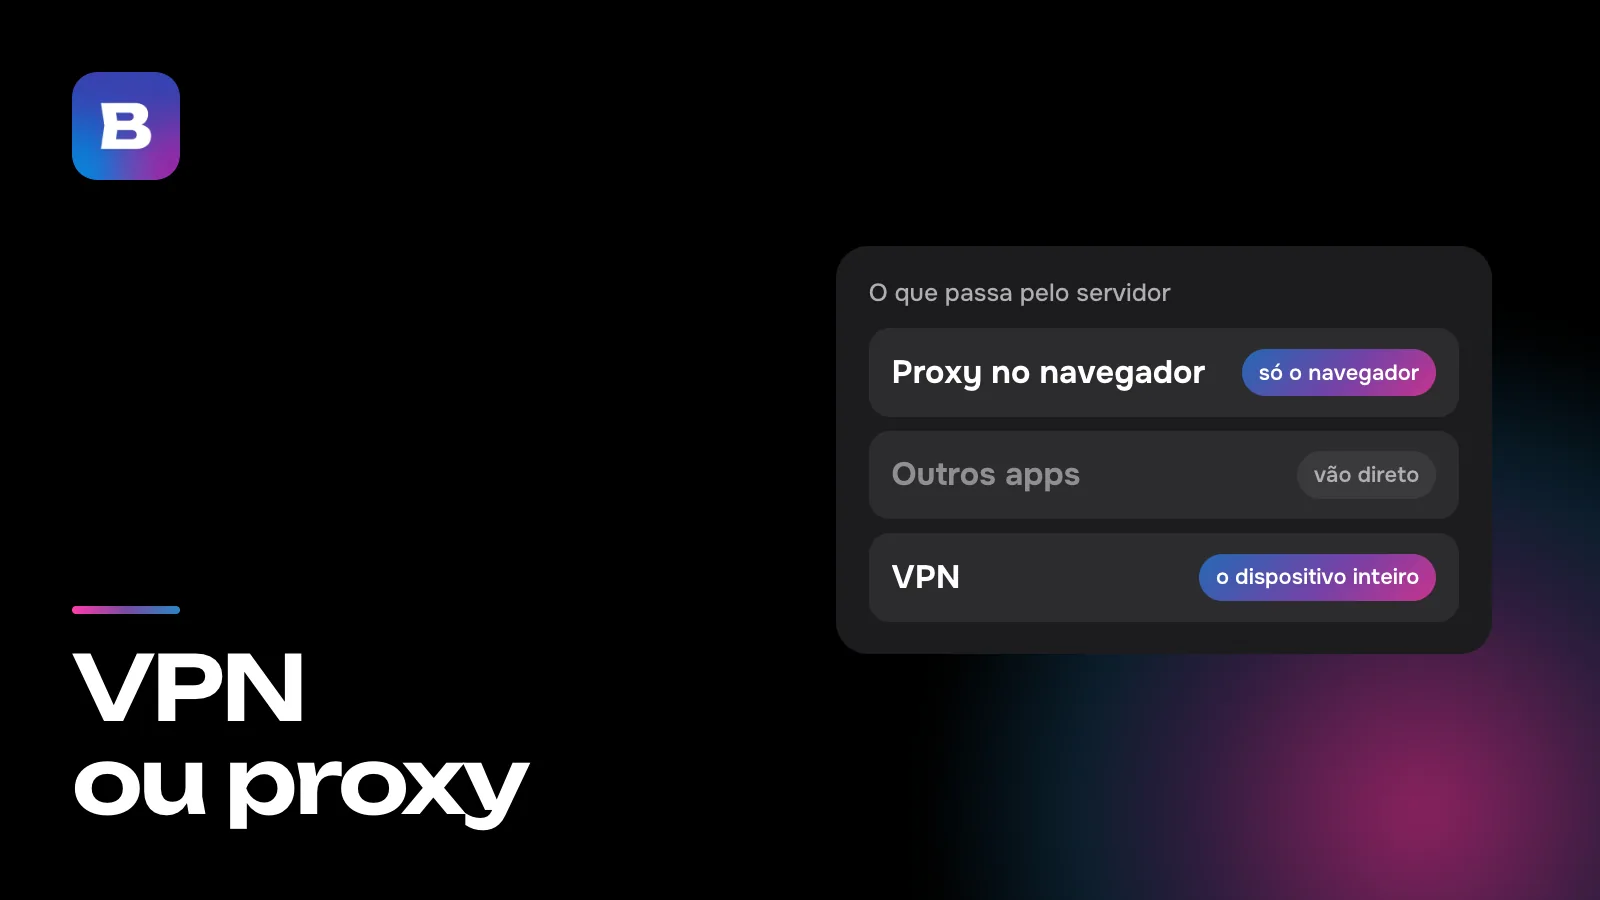
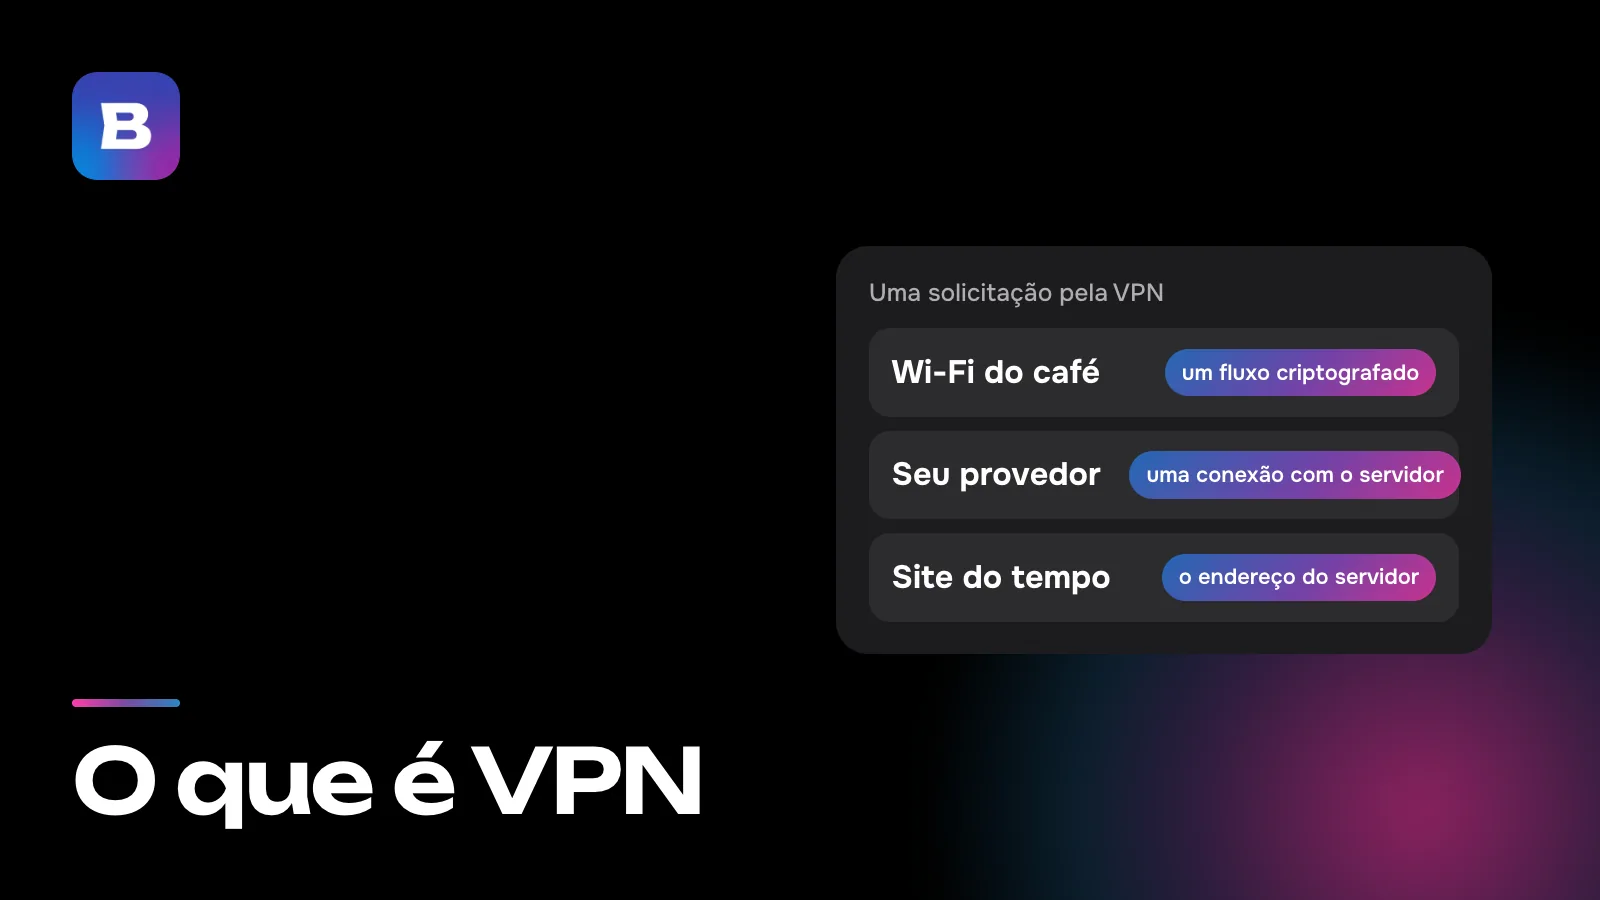
Por isso dois protocolos com a mesma cifra podem se comportar de jeitos bem diferentes na rede. Normalmente a diferença não está na cifra, mas em tudo o que fica em volta dela. Como uma solicitação criptografada chega a um site é o tema do nosso artigo sobre o que é VPN.
Protocolos que já vêm no sistema
Um protocolo nativo não exige instalar nada. Você digita o endereço do servidor, os dados de login e a chave direto nas configurações do sistema, e é por isso que as empresas costumam usar essas conexões, com o perfil de VPN distribuído pelo administrador. Cada sistema suporta um conjunto diferente.
| Sistema | O que dá para adicionar sem app | Vale saber |
|---|---|---|
| Windows | PPTP, L2TP/IPsec, SSTP, IKEv2 | No modo automático, o Windows testa um por um, começando pelos mais seguros |
| iPhone, iPad e Mac | L2TP, IPsec, IKEv2 | A Apple abandonou o PPTP em 2016, a partir do iOS 10 e do macOS Sierra |
| Android 12 ou mais recente | Só variantes de IKEv2/IPsec | Não dá mais para criar uma conexão PPTP ou L2TP nas configurações do sistema |
PPTP, em que nem uma senha forte ajuda
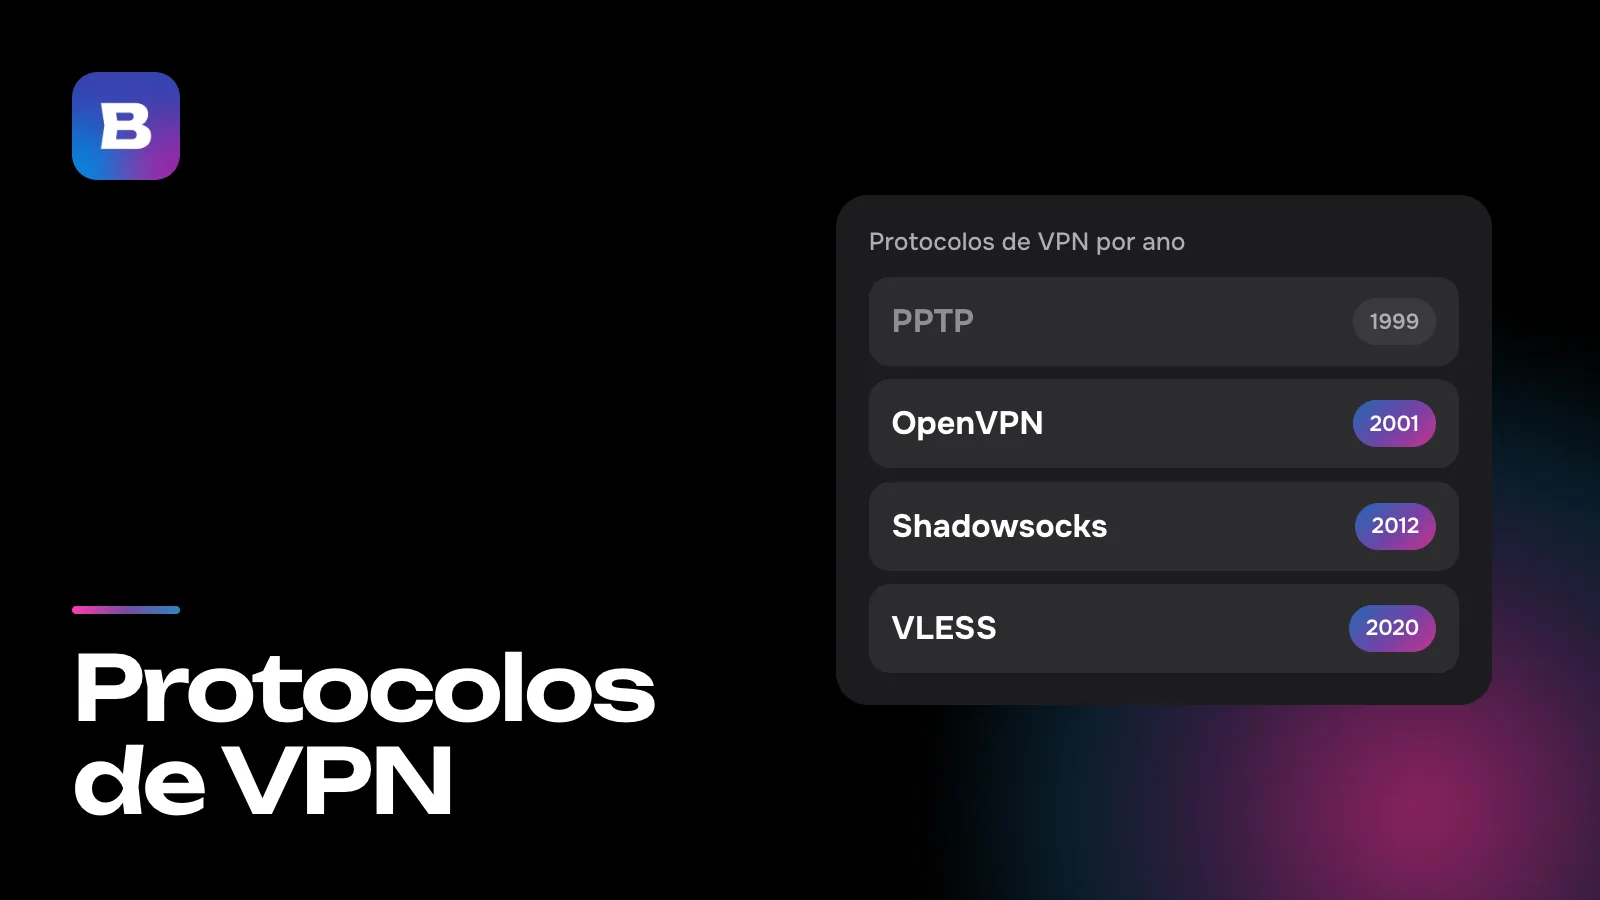
O PPTP foi publicado como RFC 2637 em 1999, e a proteção dele depende da autenticação MS-CHAPv2. Em 2012, essa autenticação foi desmontada na conferência DEF CON. Para quebrar uma autenticação gravada, basta encontrar uma única chave DES de 56 bits, e uma senha longa e complexa não faz diferença. O conselho dos pesquisadores foi direto: tratar o tráfego PPTP como não criptografado. Quatro anos depois, a Apple removeu o PPTP dos seus sistemas. O Windows ainda tem o cliente, embora a Microsoft tenha colocado o PPTP na lista de recursos preteridos do Windows Server em 2024.
L2TP/IPsec e o problema do NAT
O L2TP (RFC 2661, também de 1999) só monta o túnel, e o IPsec faz a criptografia por ele, por isso os dois aparecem juntos nas configurações (RFC 3193, 2001). O Windows oferece duas versões do par, uma com certificado e outra com chave pré-compartilhada. O maior problema do par é o NAT, ou seja, roteadores que colocam vários dispositivos atrás de um único endereço. Nesse caso, os pacotes IPsec precisam ser encapsulados em UDP na porta 4500. Se o próprio servidor estiver atrás de NAT, o Windows não estabelece a conexão por padrão, e o artigo de suporte 926179 da Microsoft orienta a editar o Registro para permitir isso.
SSTP, uma opção só do Windows
O SSTP chegou com o Windows Vista SP1 e o Windows Server 2008. Ele transporta o PPP, o mesmo protocolo de enlace em que o PPTP se baseia, dentro de HTTPS na porta TCP 443. Nem os sistemas da Apple nem o Android têm cliente SSTP nativo. Além disso, é um túnel sobre TCP, e túneis assim ficam lentos em linhas que perdem pacotes (explicamos o porquê mais abaixo).
IKEv2, o que todo sistema tem
Dos protocolos nativos, o IKEv2 é o único presente em todos os sistemas da tabela. Ele é definido na RFC 7296 (2014). O servidor normalmente se identifica com um certificado, e você se autentica com certificado ou com usuário e senha via EAP. A negociação começa na porta UDP 500 e, se os dois lados detectarem NAT no caminho, eles passam para a porta 4500. A extensão MOBIKE (RFC 4555) permite que a sessão sobreviva a uma troca do endereço IP do aparelho sem novo login. O outro lado da moeda é que o IKEv2 não funciona de jeito nenhum sem UDP.
Protocolos que precisam de um app
O sistema não conhece os demais protocolos por conta própria. Quem os traz é um programa separado, como um cliente OpenVPN, o app de um serviço de VPN ou o firmware de um roteador. A vantagem é que eles podem mudar a cada atualização desse programa, sem esperar uma nova versão do sistema.
OpenVPN
O OpenVPN é um software de código aberto criado por James Yonan e lançado pela primeira vez em 2001. A conexão com um servidor costuma ficar descrita em um único arquivo .ovpn, com endereço, porta e chaves, que você importa em um cliente no computador, no celular ou no roteador. As chaves são negociadas por TLS, e os dados trafegam por UDP ou TCP, com a porta padrão 1194. Em um artigo apresentado na USENIX Security em 2022, pesquisadores que trabalharam com um provedor de internet de um milhão de assinantes identificaram mais de 85% dos fluxos OpenVPN quase sem falsos positivos. Bastaram um padrão de bytes, o tamanho dos pacotes e as respostas do servidor, e foi assim que eles pegaram 34 das 41 configurações vendidas como ofuscadas.
WireGuard
O WireGuard é um protocolo moderno, pensado como uma alternativa mais rápida e mais simples ao IPsec e ao OpenVPN. A troca de chaves usa Curve25519, os dados são protegidos com ChaCha20 e Poly1305, e os pacotes viajam só por UDP. O WireGuard faz parte do kernel do Linux desde a versão 5.6, lançada em março de 2020. Firmwares de roteador como OpenWrt e KeeneticOS (versão 3.3 ou mais recente) têm suporte a ele, e há apps oficiais para Windows, macOS, iOS e Android. A primeira mensagem de cada sessão sempre tem o mesmo tipo e o mesmo tamanho, por isso é fácil identificá-la na rede. Na Rússia, o WireGuard está bloqueado desde 2023. Em agosto daquele ano, ele parou de conectar nas redes móveis por cerca de um dia, junto com o OpenVPN, e uma segunda onda de bloqueios começou no fim de setembro.
Shadowsocks
O Shadowsocks surgiu em 2012 como um substituto criptografado para o proxy SOCKS (a diferença entre proxy e VPN está no artigo VPN ou proxy). Ele pede pouquíssima configuração, só endereço, porta, senha e cifra. O fluxo dele não tem nenhum cabeçalho sem criptografia, e, para um filtro, isso entrega mais do que disfarça. O tráfego comum quase sempre tem algum texto legível, então um fluxo de bytes totalmente aleatórios chama atenção. Um artigo da USENIX Security de 2023 descreve como um sistema de filtragem na China vem barrando fluxos assim desde novembro de 2021 pela proporção de bits com valor 1 e de caracteres imprimíveis, e o Shadowsocks caiu nessa regra.
VLESS + REALITY
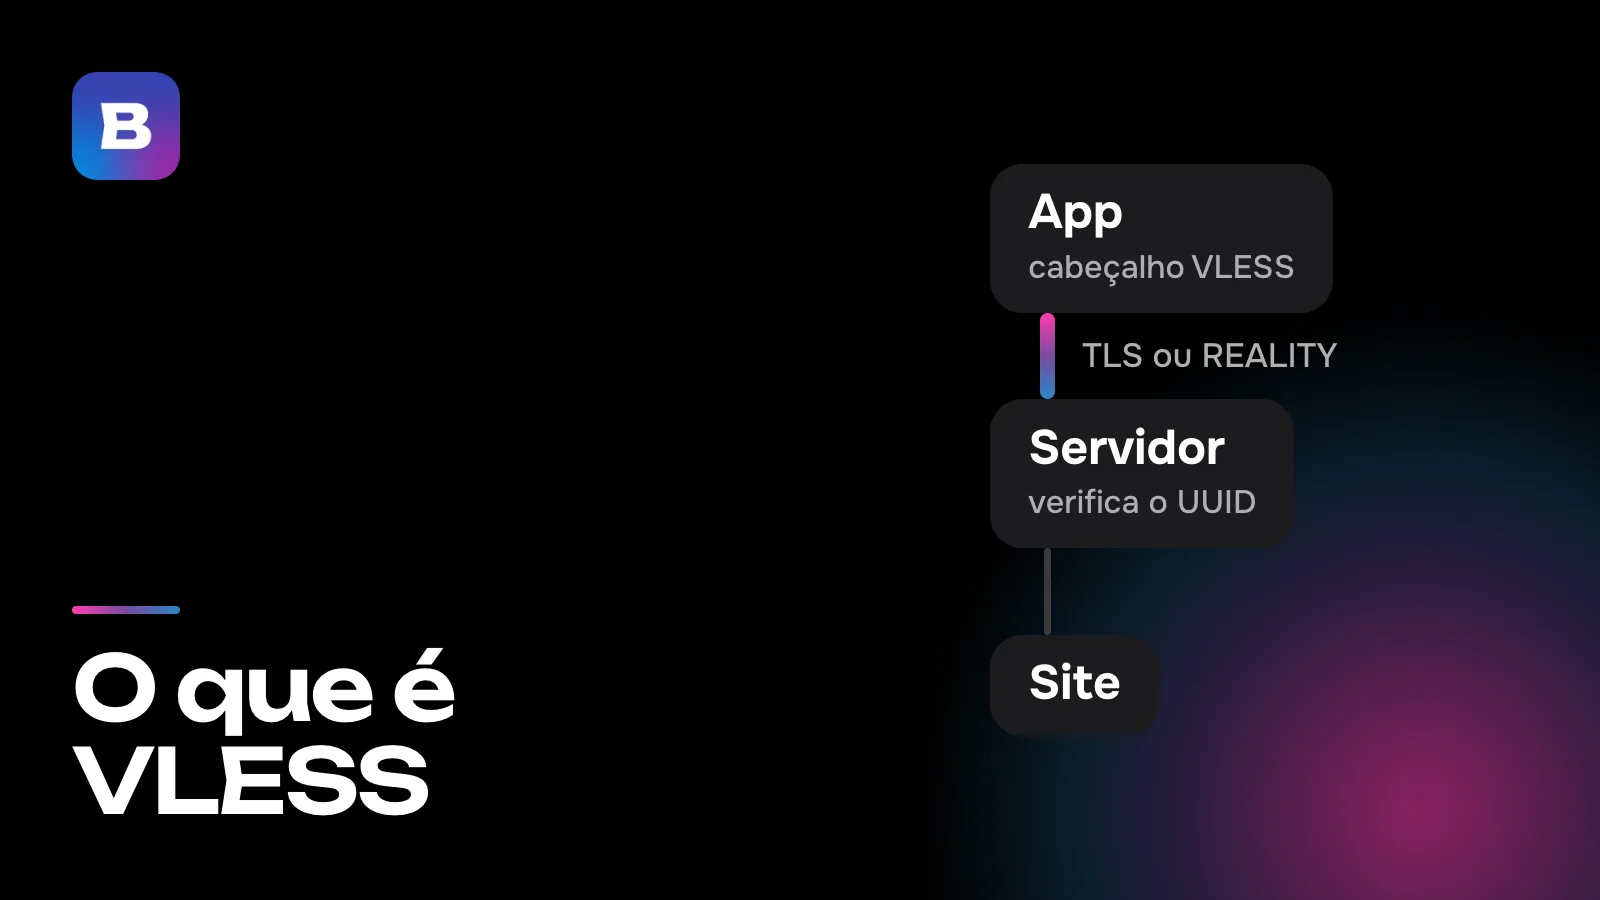
O protocolo VLESS saiu em agosto de 2020, no V2Ray 4.27.0. Ele identifica cada usuário por um UUID, uma sequência longa de letras e números, e, na configuração típica, a criptografia própria dele fica desligada, então quem protege os dados é uma camada externa de TLS. O REALITY controla a aparência dessa camada. O servidor guarda um par de chaves X25519, e o cliente conhece a chave pública e um ID curto chamado shortId. As configurações do servidor apontam para um site real de terceiros, e o handshake TLS parece uma visita a esse site. Se uma conexão não passa na verificação da chave, o servidor a repassa para esse site, que responde por conta própria.
XHTTP
O XHTTP, do projeto Xray, é uma forma de transportar dados e em 2024 se chamava SplitHTTP. Visto de fora, parece uma troca comum com um site, com requisições e respostas HTTP, e a maioria dos intermediários HTTP e muitas CDNs deixam esse tipo de tráfego passar. O upload e o download podem até seguir caminhos diferentes, por exemplo um por uma CDN e o outro direto.
Hysteria2
O Hysteria2 roda sobre UDP, em uma variante própria do QUIC. Visto de fora, parece HTTP/3, a versão mais nova do protocolo pelo qual os sites carregam. O cliente se autentica com uma única requisição HTTP/3 que leva a senha em um cabeçalho. Se a senha estiver errada, o servidor deve se comportar como um servidor web comum ou devolver a resposta de um site real, para que nada denuncie o proxy. Os desenvolvedores criaram o Hysteria2 para linhas com muita perda de pacotes, mas, onde o UDP é totalmente bloqueado, ele não passa, assim como o IKEv2.
O que atrapalha a conexão
A rede só libera tráfego web
Hotéis, centros de convenções e alguns escritórios só deixam sair tráfego web, nas portas TCP 80 e 443. O IKEv2 e o L2TP/IPsec, com as portas UDP 500 e 4500, não conectam ali, e o OpenVPN na porta padrão 1194 também não. Passam o SSTP, o OpenVPN configurado em TCP 443 e os protocolos que usam essa mesma porta e parecem HTTPS. Foi justamente para redes assim que a Microsoft criou o SSTP.
O protocolo é reconhecido pelo padrão
Protocolos feitos para redes corporativas usam portas fixas e abrem as sessões de um jeito reconhecível. Os equipamentos de inspeção profunda de pacotes (DPI) do provedor procuram esses sinais em tempo real e conseguem derrubar um protocolo sem mexer no resto da internet. Como mostra o estudo sobre o OpenVPN, nada precisa ser descriptografado para isso. Por esse motivo, os protocolos mais novos tentam parecer uma conexão HTTPS com um site conhecido ou tráfego HTTP/3, enquanto o Shadowsocks, como você viu acima, é pego por uma aleatoriedade uniforme demais.
Perda de pacotes e TCP
O TCP garante que todo pacote chegue e reenvia os que se perdem. Quando o próprio túnel roda sobre TCP, como o SSTP e o OpenVPN no modo TCP, ele carrega outras conexões TCP, que têm os seus próprios reenvios. Em uma linha com perdas, as duas camadas esperam e reenviam os mesmos dados, e o atraso cresce em degraus. Por isso um túnel clássico funciona melhor em UDP, e o TCP fica reservado para redes em que o UDP é bloqueado.
Os protocolos mais novos transportam fluxos, e não pacotes. O próprio app no seu aparelho assume as conexões TCP dos programas e manda pelo túnel só o conteúdo delas, então os reenvios em dobro não acontecem. Já o tráfego UDP de jogos e chamadas dentro de um transporte TCP, como o VLESS + REALITY, ainda precisa esperar que um pedaço perdido chegue de novo. Em linhas assim, um transporte baseado em UDP, como o Hysteria2, funciona de forma mais estável.
Os protocolos da Bebra
A Bebra se conecta por VLESS + REALITY, XHTTP, Hysteria2 e Shadowsocks. O app escolhe sozinho o protocolo e a rota e, se uma rota parar de funcionar, passa para outra, então você não precisa escolher protocolo nenhum. Há mais detalhes na página de tecnologias.
Para roteadores Keenetic, OpenWrt e MikroTik, existe um app da Bebra que roda no próprio roteador. Para modelos que só suportam protocolos nativos, a seção “Roteador” do seu painel no site tem a aba “Outros roteadores”, com OpenVPN (UDP e TCP) e PPTP. Desses dois, só o OpenVPN criptografa os seus dados de forma confiável.
Todos os planos incluem os 187 países. O período de teste por 10 ₽ mostra como a conexão se comporta na sua própria rede. 3 dias de acesso total, depois 500 ₽ por mês. A assinatura é renovada automaticamente.
Perguntas e respostas
Protocolo e cifra são a mesma coisa?
Não. Uma cifra como AES ou ChaCha20 torna os dados ilegíveis sem a chave. O protocolo define tudo o que fica em volta, como os dois lados se reconhecem, como combinam uma chave, qual porta os pacotes usam e qual é a aparência deles. Por isso protocolos com a mesma cifra podem se comportar de jeitos bem diferentes na rede.
Por que uma VPN que funciona em casa não conecta no hotel?
Redes para hóspedes muitas vezes só deixam sair tráfego web, nas portas TCP 80 e 443. O IKEv2 e o L2TP/IPsec nas portas UDP 500 e 4500, assim como o OpenVPN na porta 1194, não passam ali. O SSTP, o OpenVPN em TCP 443 e os protocolos que parecem HTTPS normalmente passam.
Por que não consigo adicionar PPTP ou L2TP no Android?
A partir do Android 12, as configurações do sistema só permitem criar conexões IKEv2/IPsec. Para o OpenVPN e outros protocolos, você precisa de um app separado.
Uma senha longa deixa o PPTP seguro?
Não. O ponto fraco do PPTP é a própria autenticação MS-CHAPv2. Uma autenticação gravada pode ser quebrada testando todas as chaves de 56 bits, e a força da senha não muda o tempo que isso leva. O melhor é tratar o tráfego PPTP como legível.