A fondo
Qué es VLESS y por qué una misma configuración falla en algunas redes
Contenido
VLESS es un protocolo con el que una app le dice a un servidor quién se conecta y adónde debe ir el tráfico. En una configuración típica, VLESS no cifra nada por sí mismo. De eso se encarga TLS o REALITY. En 2025 se añadió VLESS Encryption, opcional, para casos especiales. A continuación vemos si VLESS es una VPN, qué puede seguir viendo tu proveedor y por qué la misma configuración funciona en una red y en otra no.
¿VLESS es una VPN?
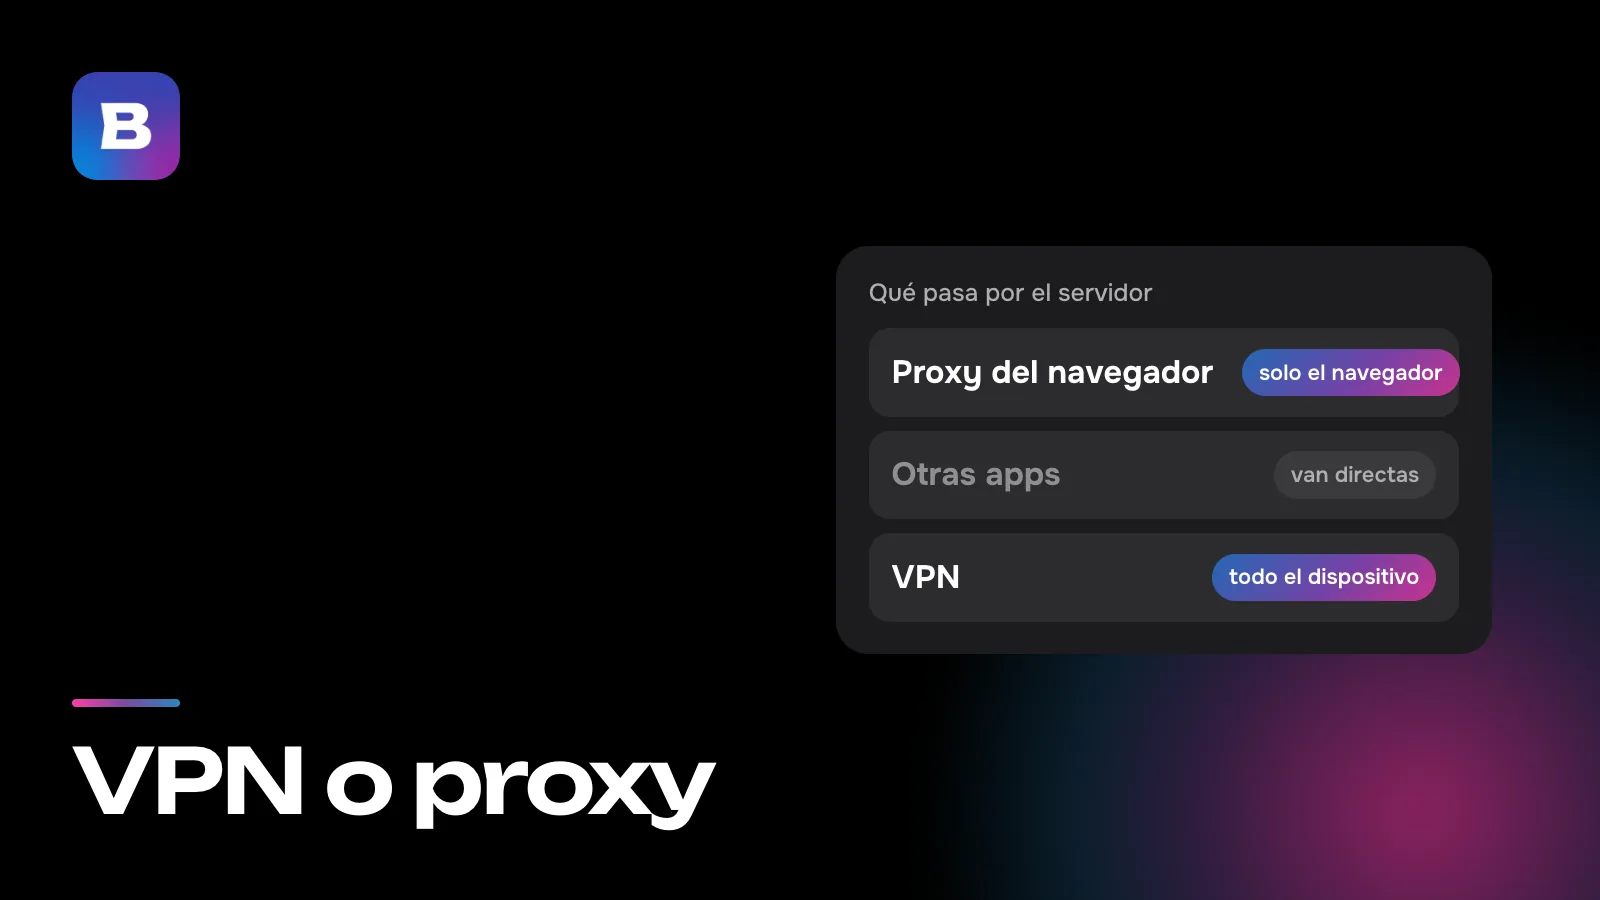
A VLESS se le suele meter en el mismo saco que a los protocolos VPN, pero por diseño se parece más a un proxy. La app le pide al servidor que la conecte a una dirección y un puerto concretos. El servidor abre esa conexión por su cuenta y retransmite los datos en ambos sentidos. Cómo se diferencian un proxy y una VPN lo contamos en nuestro artículo sobre VPN y proxy.
La parte de VPN la pone la app. Apps como Bebra configuran una VPN a nivel de sistema en el dispositivo, hacen pasar por ella todo su tráfico y envían cada conexión a un servidor mediante VLESS o un protocolo similar. Para ti funciona como cualquier VPN. VLESS en sí solo se asegura de que el servidor sepa a quién atiende y adónde ir después.
De la app al sitio web
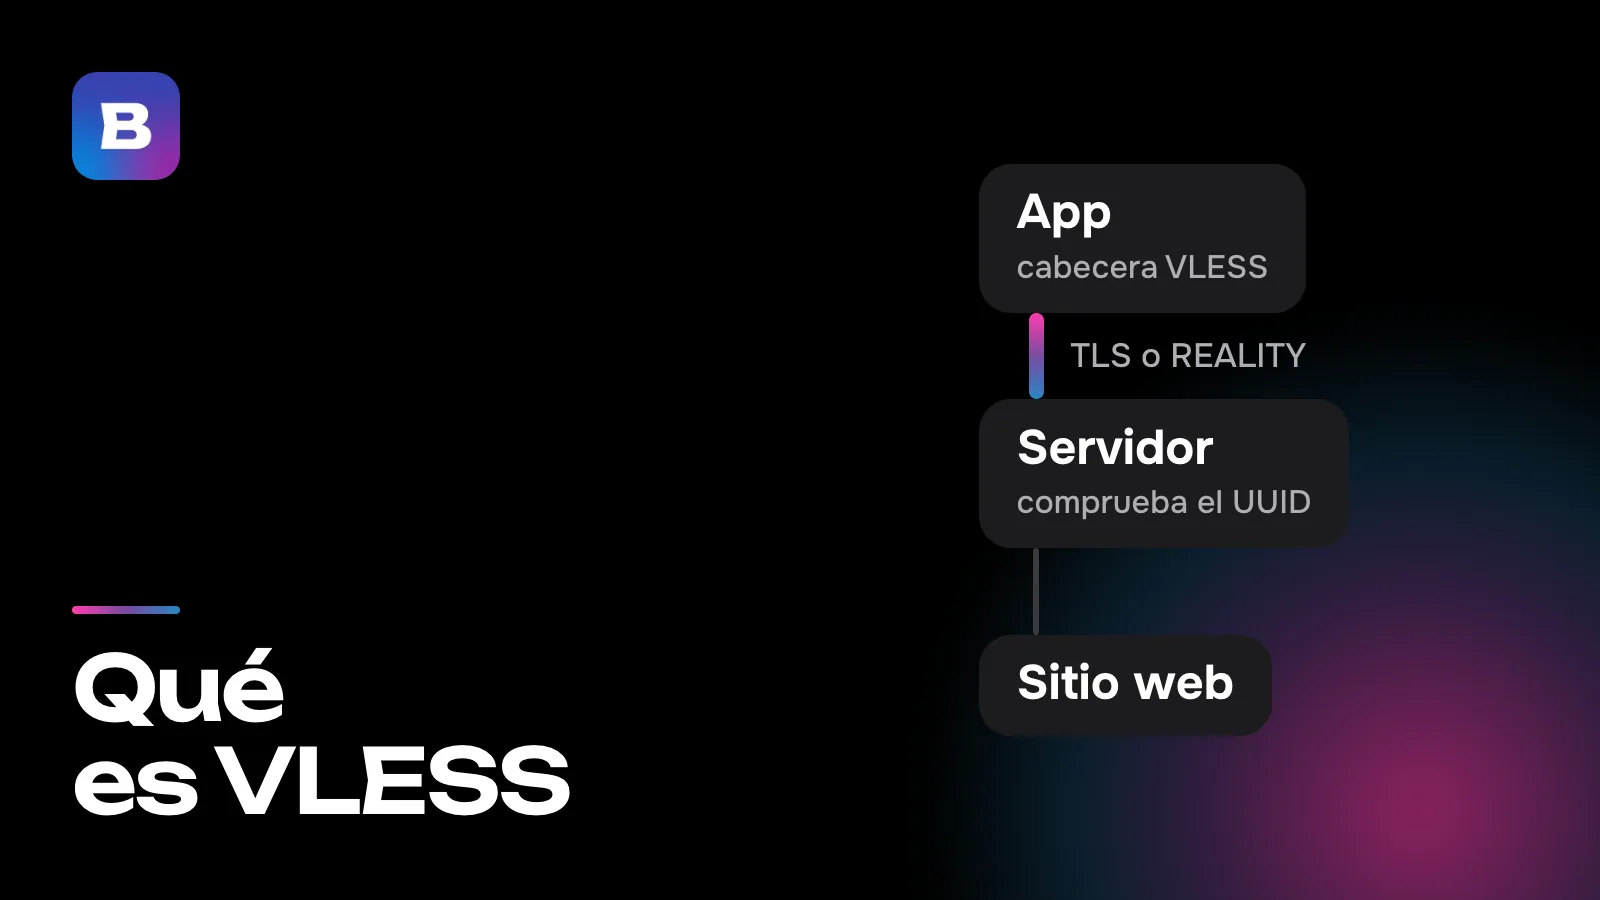
Una conexión VLESS hace cuatro paradas.
- La app. Pone delante de tus datos una cabecera VLESS corta con tu identificador de usuario (un UUID), la dirección de destino y el puerto.
- La capa exterior. La cabecera y los datos viajan hasta el servidor dentro de TLS o REALITY. Desde fuera, parece una visita a un sitio web por HTTPS.
- El servidor. Quita la capa exterior y comprueba el UUID. Si el identificador es desconocido, la conexión se detiene ahí mismo. Si es conocido, el servidor se conecta a la dirección de la cabecera.
- El sitio web. Recibe una solicitud del servidor y la atiende, y la respuesta vuelve a ti por el mismo camino.
En este recorrido, VLESS tiene una sola tarea: decirle al servidor quién eres y adónde vas. Todo lo demás, desde el cifrado hasta el aspecto de la conexión desde fuera, depende de la capa exterior. Por eso «una conexión VLESS» casi siempre significa una pareja como VLESS + REALITY.
Quién cifra
En los ajustes de Xray, VLESS tiene un campo obligatorio de cifrado, encryption, y en una configuración típica su valor es none. Los datos los protege la capa exterior, TLS o REALITY.
Eso es lo que distingue a VLESS de VMess, un protocolo anterior del mismo proyecto V2Ray. VMess cifra por su cuenta, con AES-128-GCM o ChaCha20-Poly1305, y necesita que el reloj del dispositivo esté en hora. VLESS apareció en V2Ray en 2020 como una alternativa más sencilla a la que no le importa el reloj.
Ahora VLESS también tiene cifrado propio. VLESS Encryption se añadió a Xray en 2025 para configuraciones especiales. En la combinación habitual con TLS o REALITY, el campo encryption sigue diciendo none.
Qué puede ver tu proveedor
Tu proveedor y quien gestiona el Wi-Fi no pueden ver la cabecera VLESS, porque va dentro del canal cifrado. Tampoco ven qué sitio abres ni qué hay en la página. Nuestro artículo sobre qué es una VPN sigue una solicitud para mostrar cómo se ve eso. Aun así, desde fuera se notan algunas cosas.
- La dirección del servidor. La dirección IP a la que se conecta tu dispositivo siempre es visible.
- El nombre en el handshake. El primer mensaje de TLS sale sin cifrar y suele incluir el nombre de un sitio (SNI). Con TLS a secas, es el dominio del propio servidor. Con REALITY, es el nombre del sitio real ajeno por el que se hace pasar el servidor.
- El tamaño y el ritmo de los paquetes. El contenido va cifrado, pero cuántos bytes van y vienen, y en qué orden, no.
REALITY añade dos protecciones más. El cliente inicia el handshake como lo haría un navegador común, y la configuración de REALITY hace obligatoria esa huella. Y si alguien se conecta al servidor para ver qué hay, el servidor pasa esa conexión al sitio real, así que el visitante recibe la respuesta de ese sitio. Solo los clientes que conocen la clave llegan a VLESS.
Por qué funciona en una red y en otra no
Los filtros varían de un proveedor a otro, y buscan las huellas de la lista anterior. Un proveedor bloquea direcciones de servidores de una lista, y entonces solo sirve una dirección nueva. Otro inspecciona los handshakes, y un tercero busca patrones en el tamaño de los paquetes. Por eso una configuración que funciona en casa puede fallar con datos móviles o en el Wi-Fi de un hotel.
Una de las huellas más reveladoras es un handshake dentro de otro. Cuando abres un sitio HTTPS a través de VLESS, el TLS del propio sitio va dentro del TLS exterior, y sus primeros paquetes son cortos y de longitudes reconocibles. Eso es lo que buscaron los autores de «Fingerprinting Obfuscated Proxy Traffic with Encapsulated TLS Handshakes» (USENIX Security 2024) en un proveedor de internet con cerca de un millón de usuarios. Identificaron el tráfico de proxy camuflado casi sin afectar al tráfico normal. El estudio también mostró que el relleno aleatorio o la multiplexación por sí solos no ocultan esta huella, porque ninguno de los dos cambia el tamaño de las ráfagas de tráfico ni el número de viajes de ida y vuelta.
La respuesta de Xray a esta huella es XTLS Vision. Rellena los paquetes cortos del handshake interior para que su longitud no lo delate y, una vez terminado el handshake, simplemente deja pasar los datos. Sus autores reconocen que Vision no oculta los tiempos del handshake.
Qué hace Bebra al respecto
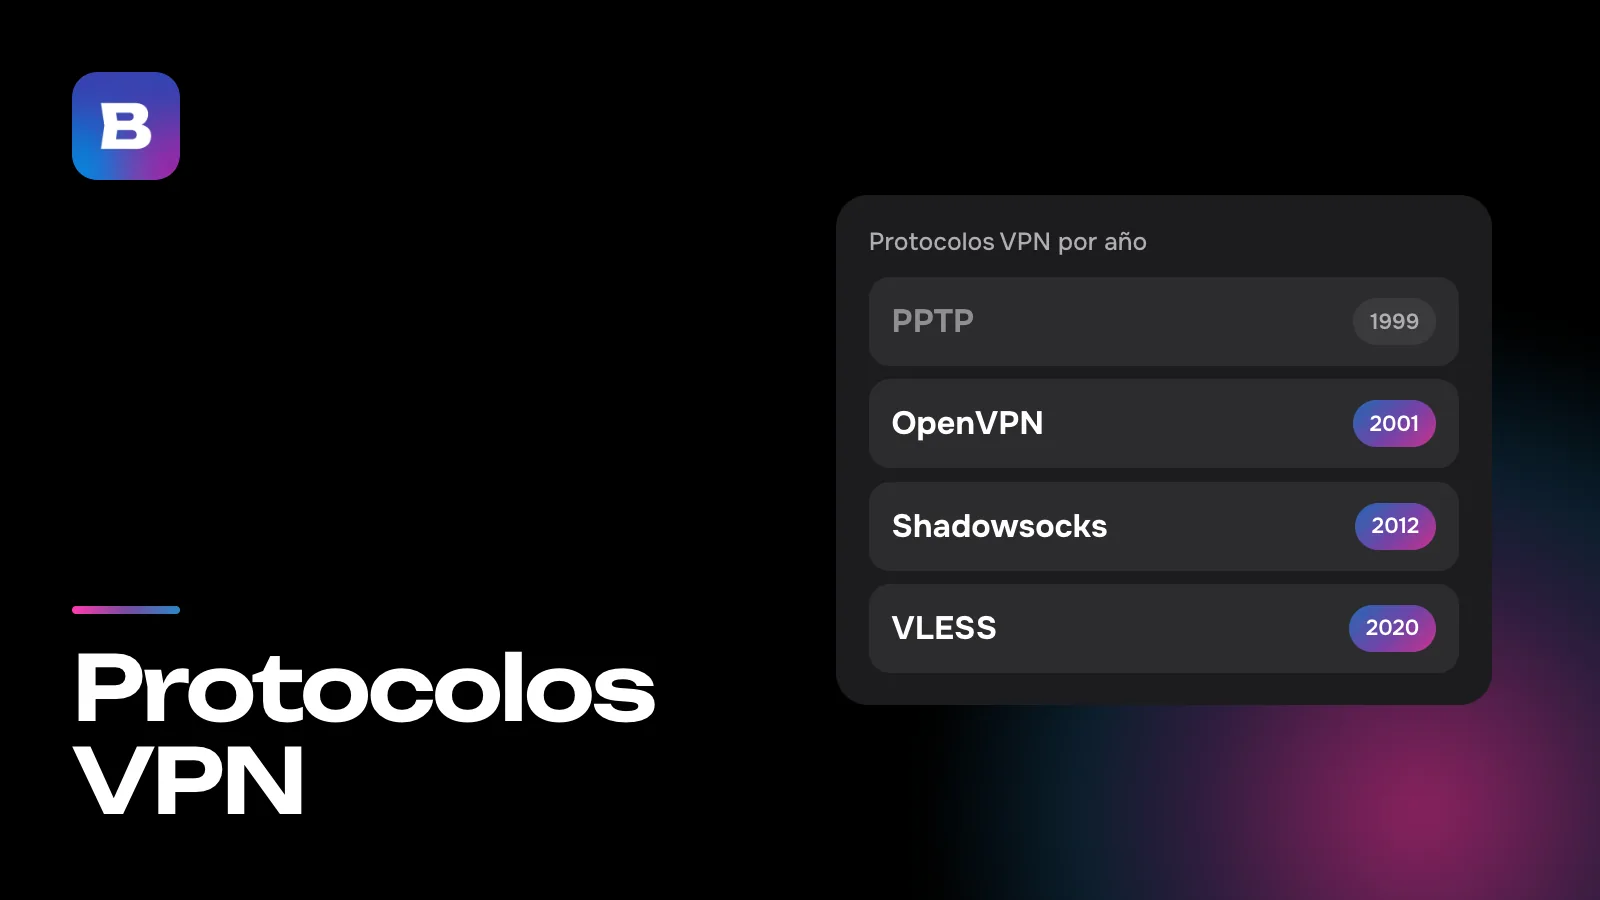
En Bebra, VLESS + REALITY es uno de los métodos de conexión, junto con XHTTP, Hysteria2 y Shadowsocks. En la red tienen un aspecto distinto, así que un filtro que bloquea uno puede no detectar otro. La app decide qué protocolo y qué ruta usar, y si una ruta deja de funcionar, cambia a otra. Nuestro artículo sobre protocolos VPN explica en qué se diferencian los cuatro.
No tienes que configurar nada. La app no tiene selector de protocolo, crea automáticamente una cuenta para tu dispositivo y te conectas a un país tocando su ficha. Si aun así no logras conectarte a un país, ve a Cuenta → Configuraciones y toca «Buscar servidor funcional». La app vuelve a probar las rutas y obtiene direcciones de servidor nuevas, lo que tarda hasta dos minutos. Una dirección nueva es justo lo que ayuda cuando tu proveedor bloqueó la anterior.
Para probar Bebra, empieza por el periodo de prueba por 10 ₽. 3 días de acceso completo, luego 500 ₽ al mes. La suscripción se renueva automáticamente.
Preguntas y respuestas
¿Por qué se dice que VLESS es un protocolo sin cifrado?
Porque en una configuración típica no cifra nada por sí mismo. Su campo encryption dice none, y el cifrado lo hacen TLS o REALITY. En 2025 se añadió VLESS Encryption, opcional, para casos especiales.
¿Puedo elegir VLESS manualmente en Bebra?
No, la app no tiene selector de protocolo. Bebra decide si conectarse por VLESS + REALITY, XHTTP, Hysteria2 o Shadowsocks y pasa a otra ruta si la actual deja de funcionar.
¿En qué se diferencia VLESS de Shadowsocks?
Shadowsocks cifra los datos por sí mismo, con una clave que el cliente y el servidor conocen de antemano. Su flujo empieza con una sal aleatoria seguida de bloques cifrados, sin TLS alrededor. VLESS no cifra por su cuenta y viaja dentro de TLS o REALITY, así que desde fuera parece una visita a un sitio web por HTTPS.
¿Puede ver mi proveedor qué sitios abro por VLESS?
No. La dirección del sitio va en la cabecera VLESS, dentro del canal cifrado. Tu proveedor ve la dirección del servidor, el nombre en el handshake de TLS y el tamaño de los paquetes.
¿Qué obtiene quien sondea un servidor REALITY?
La respuesta del sitio real por el que se hace pasar el servidor. REALITY pasa a ese sitio las conexiones sin la clave correcta y solo deja llegar a VLESS a sus propios clientes.
¿Qué hace XTLS Vision?
Rellena los paquetes cortos del handshake que va dentro del canal cifrado, para que su longitud no delate ese handshake. Después, Vision simplemente deja pasar los datos. Sus autores dicen que no oculta los tiempos del handshake.